AUDIT DE CODE & SÉCURITÉ APPLICATIVE

Trouvez les
vulnérabilités avant
les attaquants.

Audits de code et sécurité applicative pour les équipes qui conçoivent et livrent des logiciels.

Découvrir nos solutions

Chargement de votre kit de revue…

Fonctionnement

Cadrer. Tester. Corriger.

Cible de la revue de sécurité
1

Cadrez le dépôt

Définissez ce qui doit être testé ou ignoré.

Branche / commitmain · 3f2c8a1
Exclusionsvendor/**, tests/**, docs/**
Zones prioritairesauth, billing, invoices, exports
2

Analysez le code

L’analyse automatisée détecte rapidement les failles.

Analyse automatisée du code
Terminé

Validation experte en option

Revue manuelle approfondie dans l’offre expert

Bastien Léo Théo
3

Recevez des findings exploitables

Des problèmes priorisés avec des correctifs clairs.

Élevée

Contrôle de propriété absent sur l’export de factures

GET /api/invoices/{id}/export

src/api/invoices/export.ts:87

Reproduire Correctif Rapport PDF
En option Surveillez les changements futurs Soyez alerté dès qu’un nouveau problème apparaît.
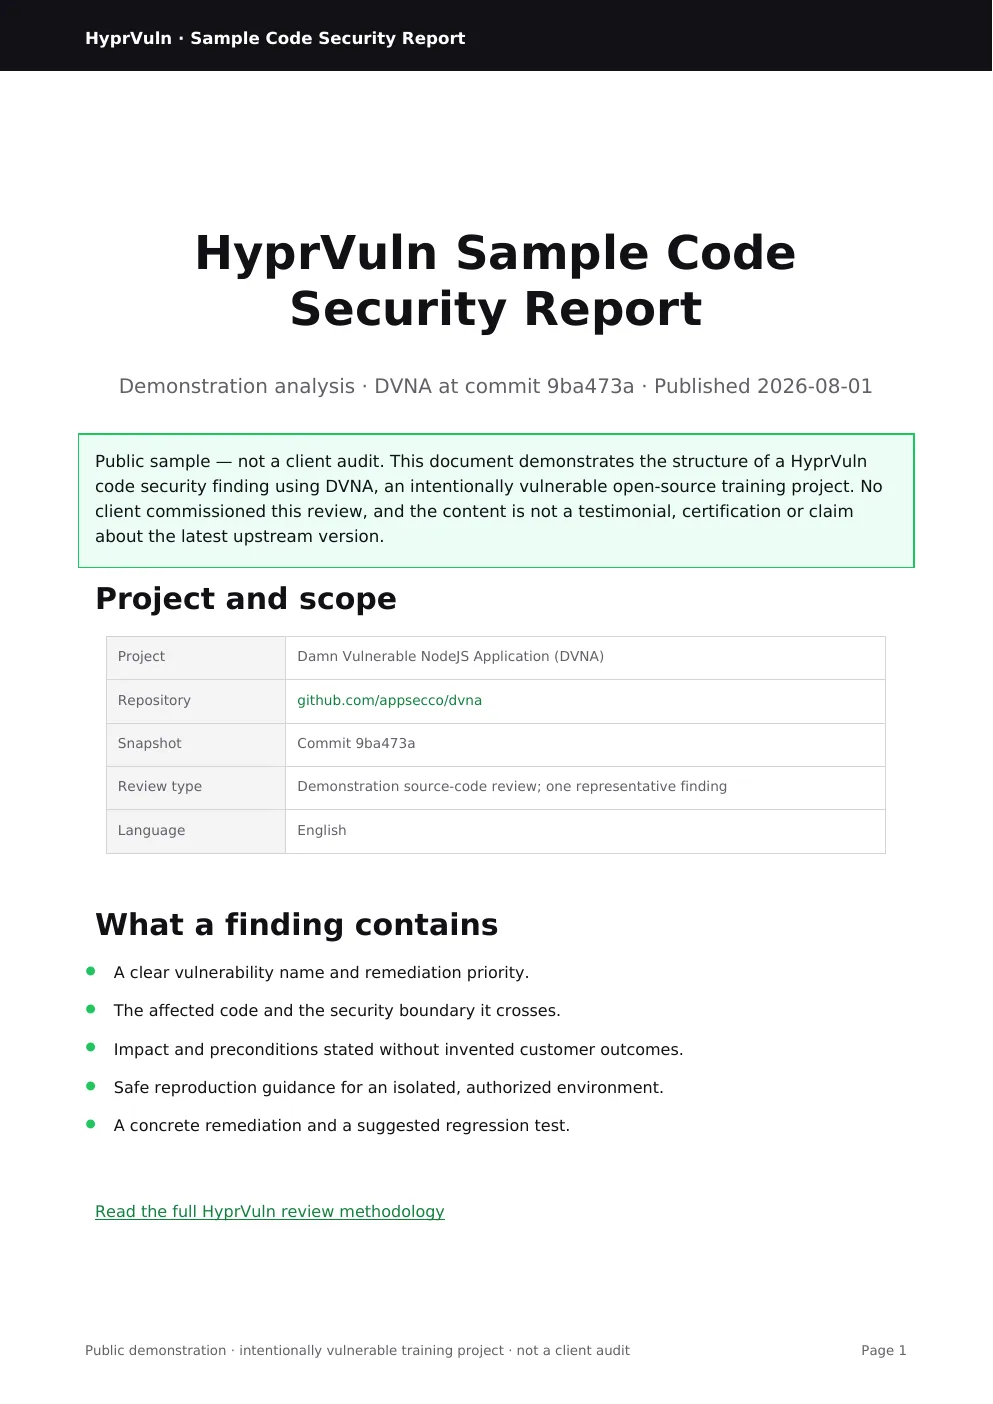
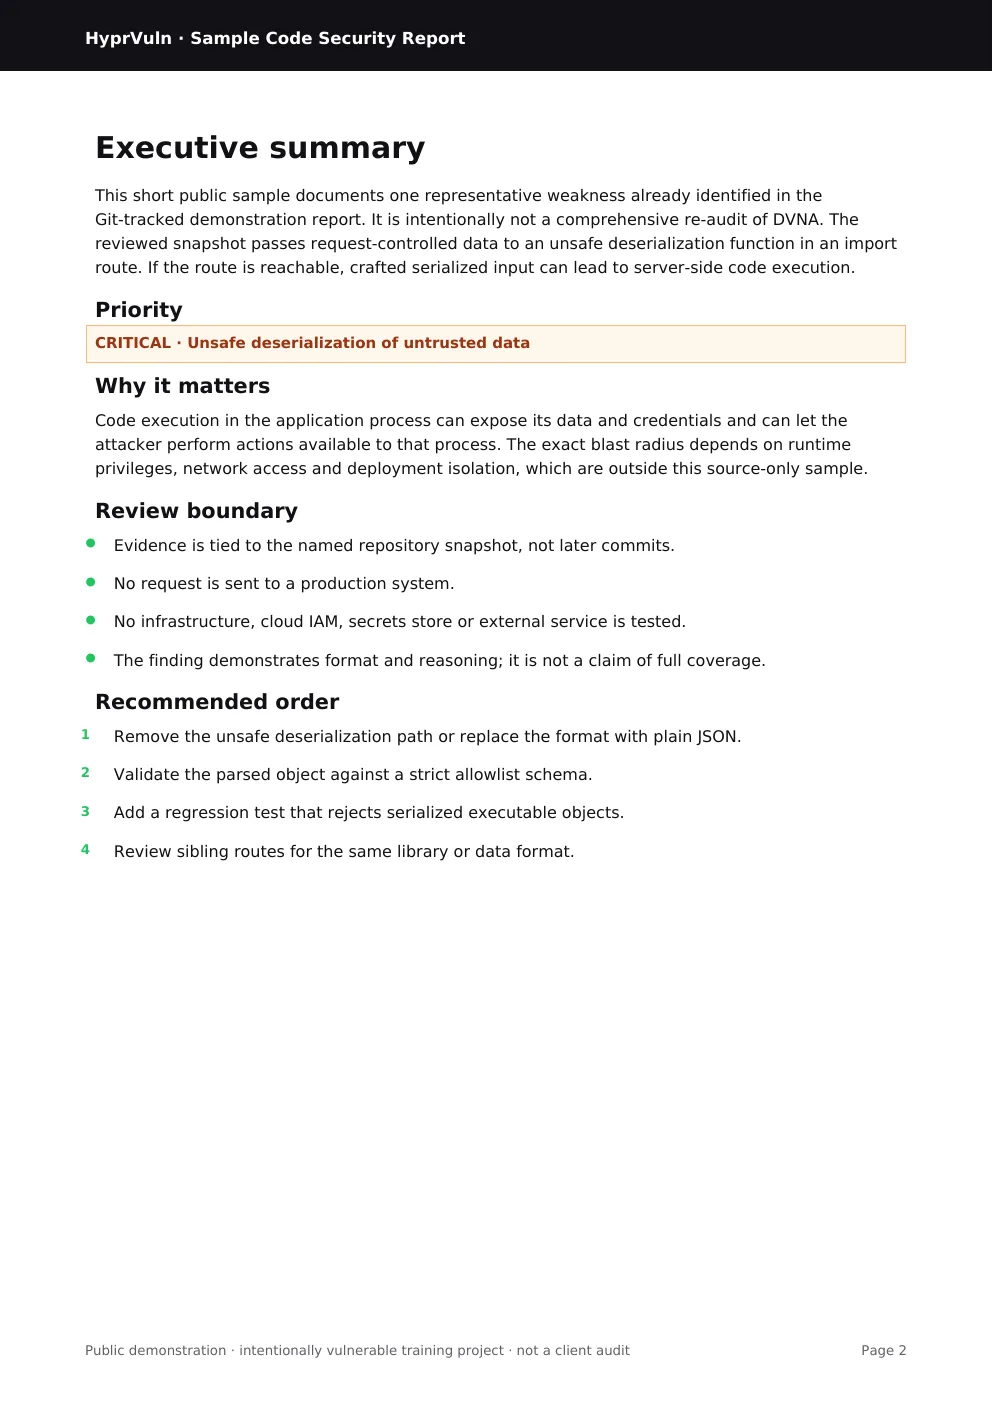
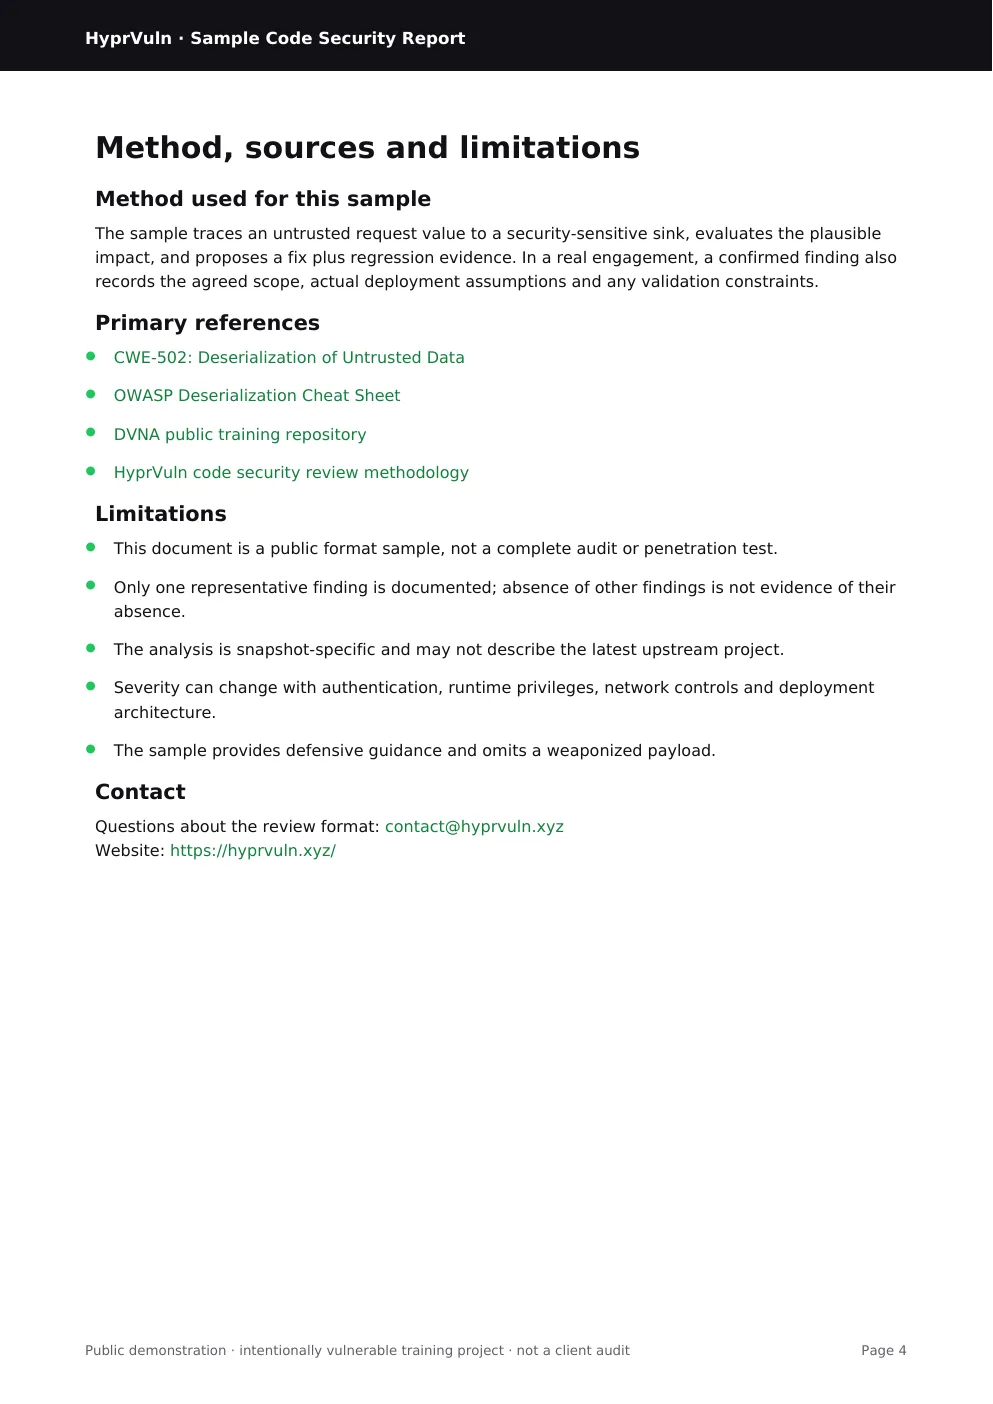
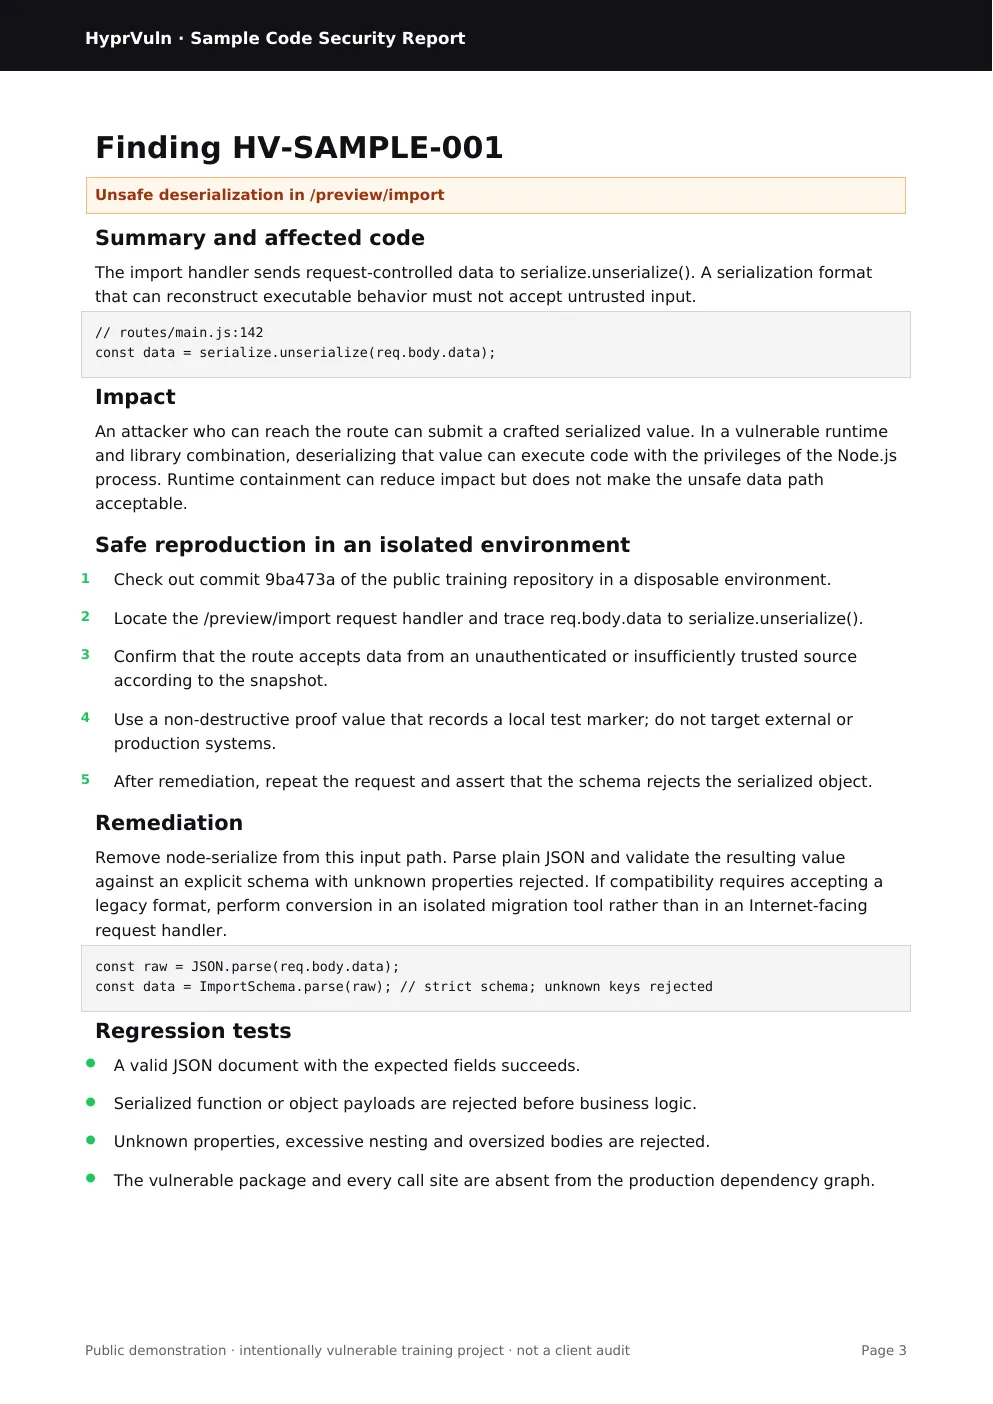
Exemple de rapport

Dans les coulisses du vrai rapport d’exemple.

Un aperçu page par page de la structure du rapport de sécurité du code HyprVuln — conçu pour la clarté, les preuves et l’action.

Un finding représentatif. Un périmètre clair.
Une reproduction sûre. Un correctif concret.
Des tests de régression inclus.

Voir le rapport d’exemple (PDF)
Sécurité & confidentialité

Votre code source est la donnée la plus sensible que nous touchons.

$
✓ndaNDA mutuel — apportez le vôtre ou utilisez le nôtre
✓accesslecture seule, révocable à tout moment
✓isolationenvironnement isolé pour l’analyse autorisée
✓privacysous-traitants documentés dans notre politique de confidentialité
✓retentioncopies temporaires supprimées après le workflow de revue
✓handlingtraitement et transferts de données documentés
Services & tarifs

Que devez-vous sécuriser ?

Une question sur votre audit ? Contactez notre équipe.

Choisissez comment le dépôt sera analysé.

Audit de code automatisé

Scan automatisé du dépôt

Analyse automatisée du projet accepté, suivie d’un contrôle qualité humain avant publication pendant la bêta.

49 $ paiement unique
  • Dépôt GitHub ou archive ZIP
  • Findings priorisés et conseils de correction
  • Contrôle qualité humain avant publication
  • Limites et vérifications incomplètes précisées
  • Revue manuelle approfondie et débrief
Choisir cet audit
Recommandé
Audit de code validé par un expert

Revue de sécurité expert

Analyse automatisée, revue manuelle approfondie du périmètre accepté et débrief avec un expert.

499 $ paiement unique
  • Tout le Scan automatisé du dépôt
  • Revue manuelle approfondie
  • Analyse de la logique métier et de l’exploitabilité
  • Conseils de correction adaptés au projet
  • Débrief et questions-réponses avec un expert
Choisir cet audit
L’équipe

Trois ingénieurs basés en France.

Bastien
Bastien@sch0p
Co-fondateur
Workflows IA · Threat intel · Web & API
Léo
Léo@Drahoxx
Co-fondateur
Reverse engineering · Dév d’exploits · Revue de code approfondie
Théo
Théo@theor
CTO
Pipeline de recherche · Tooling · Workflow IA
FAQ

Questions fréquentes

L’audit de code analyse un dépôt ou un ZIP avant livraison. Le pentest attaque des cibles HTTP(S) explicitement autorisées pendant leur exécution. Les audits de code sont disponibles ; les pentests seront bientôt disponibles.

Oui. On travaille avec un accès temporaire en lecture seule, assez pour review le code, pas assez pour toucher votre produit.

Les copies temporaires sont supprimées après le workflow de revue autorisé. Les rapports restent disponibles selon les durées indiquées dans notre politique de confidentialité.

Un rapport ciblé avec résultats, sévérité, impact, étapes de reproduction et remédiation concrète. Les revues expert incluent aussi un debrief / Q&A direct.

C’est toujours utile. Vous obtenez les zones revues, des findings à moindre risque, des recommandations de durcissement et une vue claire de votre posture. Pas de faux critiques pour pimenter le rapport.

Un audit de code ne nécessite jamais d’identifiants de production. Un pentest peut utiliser des comptes de test dédiés que vous autorisez explicitement, mais vous ne devez pas envoyer de secrets réels, dumps de base ou données clients.

C’est précisément le point. Vous n’avez probablement pas encore besoin d’un pentest entreprise de 40 pages. Vous avez besoin de feedback rapide et pratique avant que les utilisateurs, investisseurs ou clients ne commencent à fouiller.

Une autre question ? contact@hyprvuln.xyz

Shippez vite. Ne shippez pas de failles évidentes.

Créez un compte et achetez votre audit directement.